

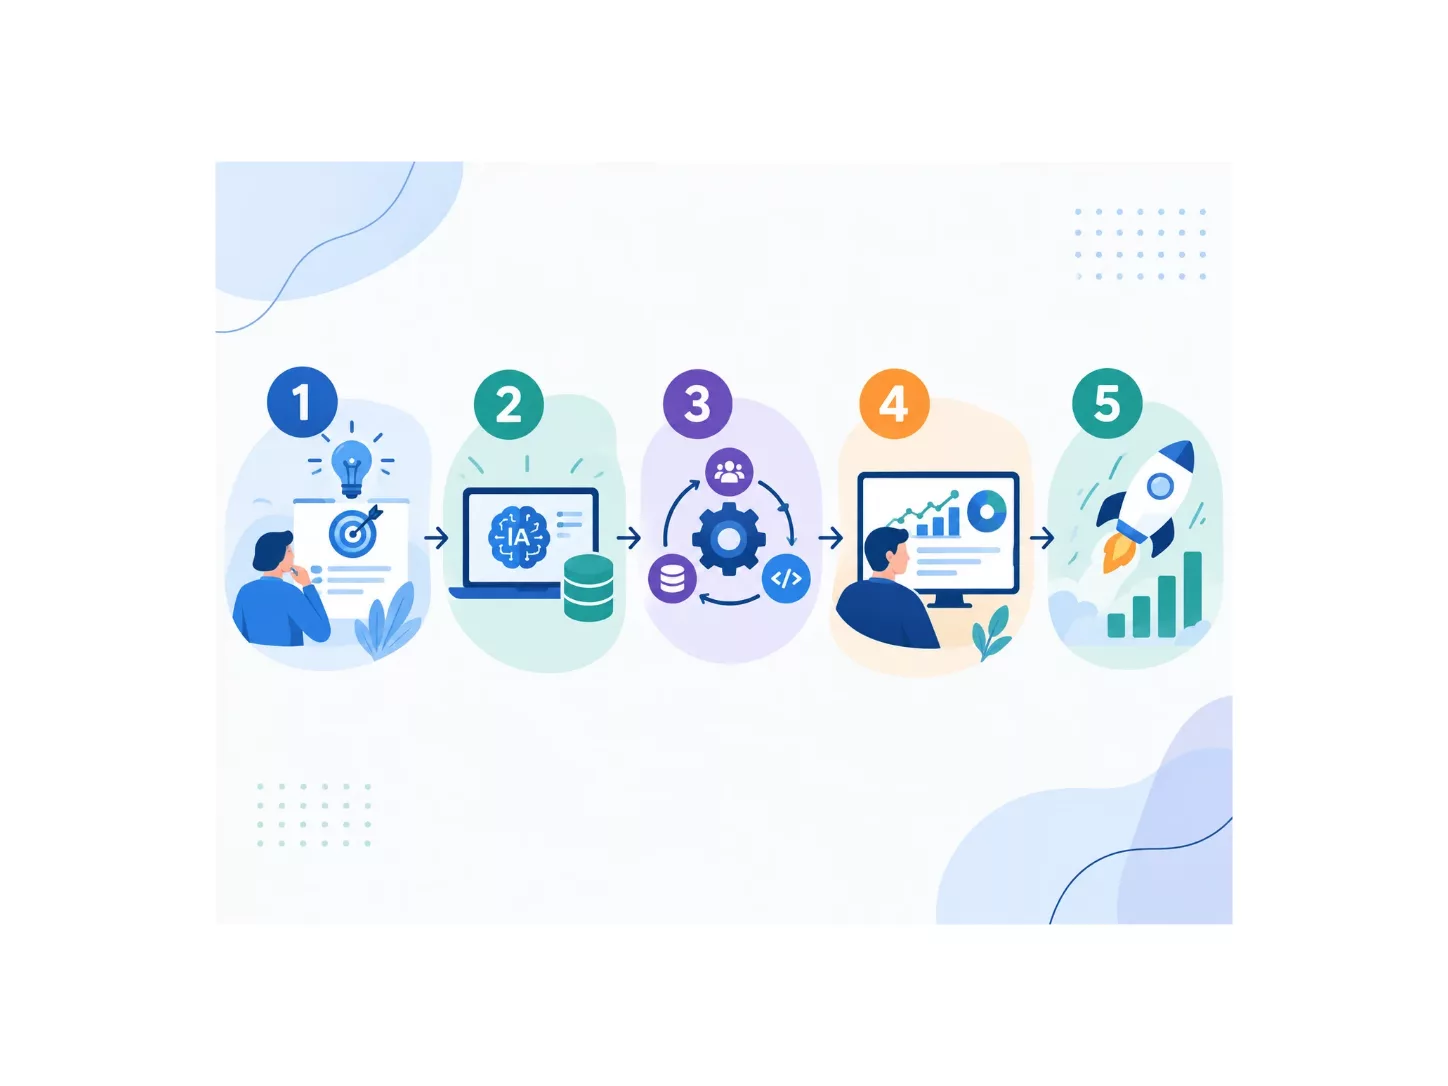
PROJET IA : 5 ÉTAPES POUR UN PROJET MAÎTRISÉ DE BOUT EN BOUT
Intéressé.e par notre programme Maitriser vos risques numériques ?
Rendez-vous vite sur le lien suivant pour en savoir plus.

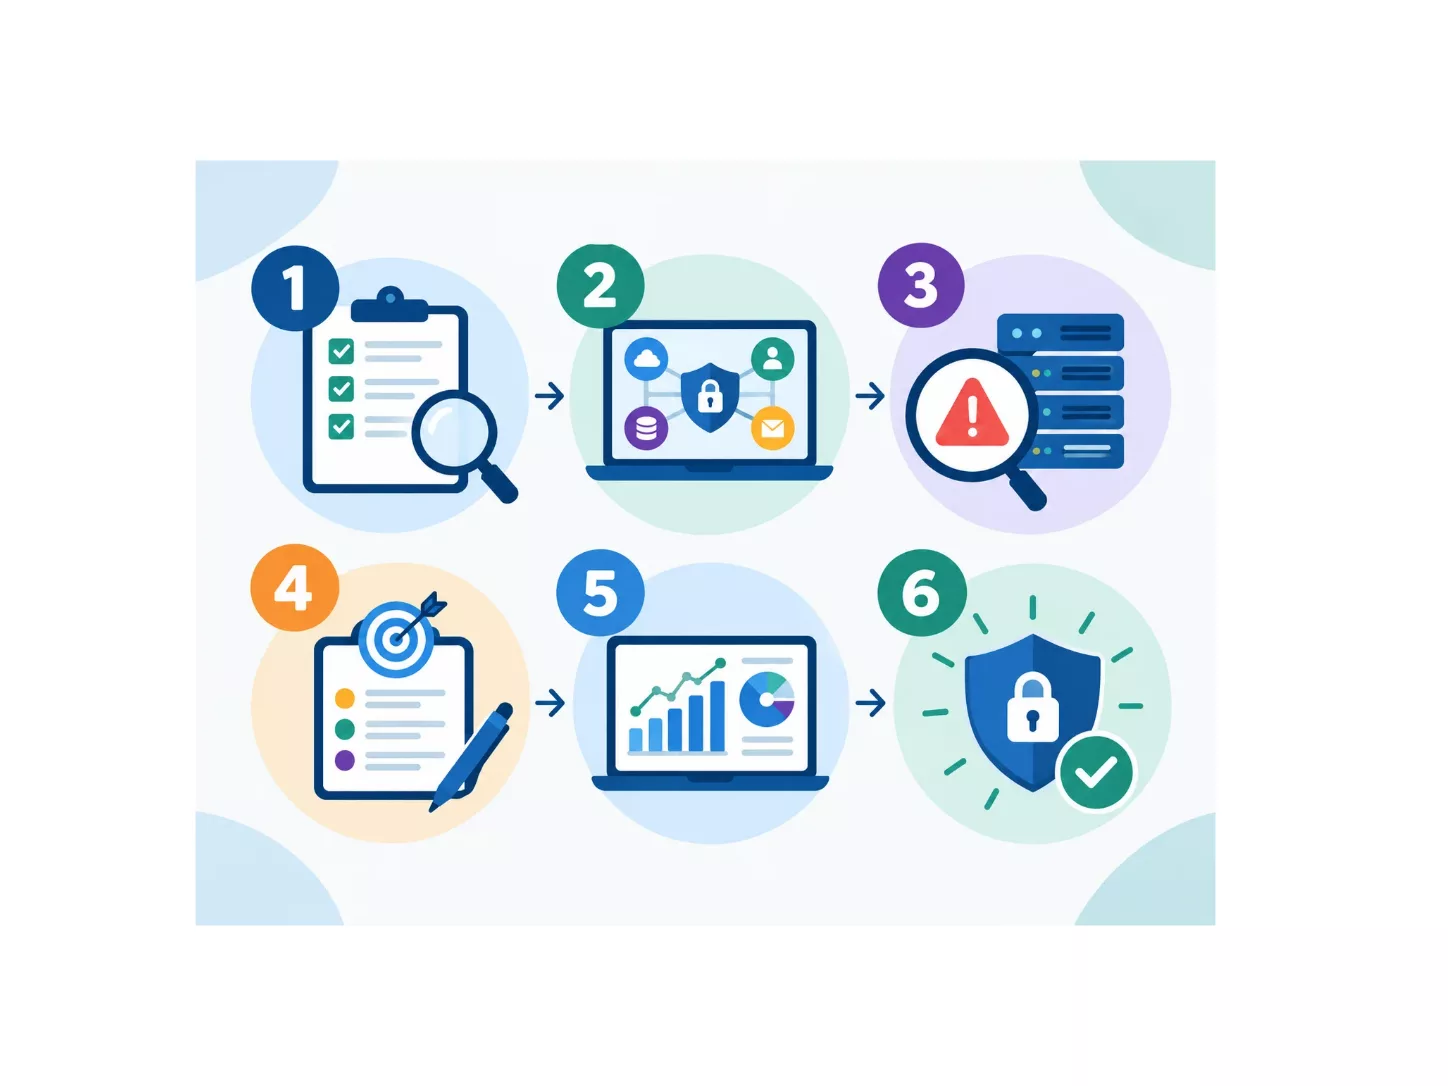
Le diagnostic des risques numériques en 6 étapes
Intéressé.e par notre programme Maitriser vos risques numériques ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
Frugalité, éthique et biais algorithmiques : les nouveaux impératifs pour concevoir une IA responsable
La viabilité d’un projet IA ne se mesure pas seulement en termes de performance. Pour être pérennes, vos projets doivent aussi intégrer des dimensions d’éthique, de sécurité, de frugalité et de robustesse.
A défaut, vous vous exposez à des biais, des dérives et des risques de coûts additionnels et réputationnels.
Avec cette checklist permet de vérifier, assurez-vous que votre projet IA reste maîtrisé tout au long de son cycle de vie.
1. Gouvernance et données
- Le besoin métier est clairement formulé et documenté.
- Les données utilisées sont représentatives du cas d’usage réel.
- La qualité des données a été vérifiée avant tout développement.
- Les éventuels biais présents dans les données ont été identifiés.
- Un test de faisabilité a confirmé que le projet est pertinent avant d’aller plus loin.
- Les rôles et responsabilités du projet sont clairement définis.
À surveiller : un modèle performant sur un jeu de données mal choisi peut donner de faux résultats et créer de mauvaises décisions.
2. Transparence et éthique
- Le fonctionnement du modèle est compréhensible par les parties prenantes.
- Les critères de décision de l’algorithme sont explicables.
- Des tests ont été réalisés pour détecter les biais discriminatoires.
- Les cas d’usage sensibles ont fait l’objet d’une revue éthique.
- Les limites du système sont connues et communiquées.
- Un dispositif de contrôle humain est prévu en cas de décision critique.
À surveiller : une IA “boîte noire” peut être efficace techniquement, mais inacceptable si elle ne permet pas de justifier ses décisions.
3. Sécurité du système
- L’accès aux données et au modèle est protégé.
- Les risques d’attaque, d’altération ou de fuite ont été évalués.
- Le système est pensé pour résister aux usages non prévus.
- Les logs et mécanismes de traçabilité sont en place.
- Un plan de correction est prévu en cas d’incident.
- La confidentialité des données est assurée à chaque étape.
À surveiller : une IA mal sécurisée peut devenir une faille technique, réglementaire et réputationnelle.
4. Frugalité et impact environnemental
- Le modèle retenu est adapté au besoin, sans surdimensionnement.
- La consommation de ressources a été prise en compte dès la conception.
- Les choix techniques privilégient l’efficacité plutôt que la surpuissance.
- L’empreinte énergétique de la solution a été évaluée.
- Les arbitrages entre performance et sobriété ont été explicités.
- Une logique de frugalité guide les choix d’architecture.
À surveiller : un système “trop performant” pour le besoin réel peut coûter plus cher, consommer inutilement et compliquer son industrialisation.
Concevoir un projet IA responsable, c’est intégrer, dès le départ, des exigences de gouvernance, d’éthique, de sécurité et de frugalité. Les professionnels qui pilotent ces sujets doivent savoir anticiper les dérives, arbitrer les choix et dialoguer avec les métiers comme avec les équipes techniques.
Ces dimensions sont au cœur du métier de chef de projet IA. C’est pourquoi la formation certifiante Chef de Projet IA, proposée conjointement par Institut Mines-Télécom Business School et Telecom SudParis intègre le cadrage, la sécurité, le MLOps et la frugalité dans son approche.
Intéressé.e par notre programme Chef de projet IA ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
De l’IT traditionnel au Chef de Projet IA : comment tirer parti de la révolution IA pour booster votre carrière
L’essentiel en 30 secondes :
- L’IA transforme les métiers IT : l’exécution technique laisse progressivement plus de place à l’orchestration, au pilotage et à la prise de décision.
- Les entreprises recherchent des profils hybrides capables de faire le lien entre enjeux techniques, besoins métiers et stratégie.
- Un projet IA se pilote de bout en bout : cadrage du besoin, conception, prototypage, déploiement, industrialisation et accompagnement du changement.
- Les compétences clés évoluent : comprendre l’IA, encadrer les équipes techniques, gérer les risques et assurer l’adoption des solutions.
- La formation Chef de Projet IA d’IMT-BS et Télécom SudParis permet aux professionnels de l’IT de développer cette double compétence technique et managériale.
L’arrivée de l’IA générative a des impacts sur l’emploi dans les métiers IT. Le CIGREF parle d’un « train de tsunamis » qui remplace l’exécution manuelle par une logique d’orchestration automatisée. Pour certaines tâches, jusque-là dévolues à des profils junior, l’IA est plus rapide, plus efficace.
Désormais, l’exécution seule a moins de valeur. Le métier ne se résume plus à coder, déployer ou coordonner des tâches techniques. La valeur d’un profil IT réside davantage dans ses capacités de réflexion et de pilotage. Il doit être capable de faire converger données, modèles, usages, risques et parties prenantes pour apporter de la valeur concrète en mobilisant l’IA.
Vous êtes développeur, Chef de projet IT ? Comment tirer parti de cette révolution pour booster votre carrière et devenir incontournable dans l’ère de l’IA générative.
Le besoin du marché : des professionnels capables de comprendre, concevoir et encadrer des solutions IA
A l’arrivée sur le marché des IA génératives, les entreprises ont d’abord expérimenté des manières d’intégrer ces nouveaux outils dans les usages métiers.
Les entreprises les plus matures ont déjà passé cette phase d’expérimentation. Elles aspirent à lancer de vrais projets industriels d’IA, avec des objectifs de déploiement à grande échelle, d’impact métier et de rentabilité.
Pourtant, à ce stade, 95% des projets d’IA échouent à passer de la proof of concept à l’industrialisation. Ils échouent à générer des revenus et n’ont aucun impact mesurable.
Le plus souvent, ce n’est pas lié à un problème technique mais à une intégration défaillante dans l’entreprise. La solution est méthodologique et organisationnelle. Les entreprises manquent de profils capables de cadrer, piloter et sécuriser ces projets sur toute leur durée.
Les attentes, au-delà de l’expertise technique, portent sur la capacité du professionnel à :
- Identifier les bons besoins métiers et les données qui correspondent
- Construire, tester et valider un modèle adapté aux objectifs
- Déployer la solution en production et la faire vivre dans le temps
- Gérer les enjeux de sécurité, de confidentialité et de conformité
- Accompagner les parties prenantes et assurer l’adoption par les utilisateurs
Le marché a besoin de professionnels IT qui comprennent les spécificités de l’IA (cycle de vie particulier, modèle probabiliste, risque de dérive, …) et qui peuvent les intégrer dans une logique de gestion de projet rigoureuse. En d’autres termes, il faut des chefs de projet capables de faire le lien entre technologie et business.
L’émergence du profil hybride technique et stratégie
Pour répondre à ce besoin, le marché se tourne vers des profils hybrides, capables de faire converger technique et stratégique.
Pour les professionnels de l’IT, ce nouveau positionnement est aussi une réponse à la réalité du marché. Depuis l’arrivée de l’IA générative, certains métiers IT traditionnels se contractent. La demande a fortement baissé pour les rôles centrés sur l’exécution manuelle et la production de code. En parallèle, les projets IA créent une forte demande pour des profils capables de piloter, sécuriser et valoriser ces technologies.
Ce profil hybride doit :
- Comprendre les enjeux de l’IA générative, de l’apprentissage automatique, du deep learning et les spécificités des modèles probabilistes
- Concevoir une architecture de projet adaptée, choisir les bonnes données, définir les critères de qualité et de performance
- Encadrer les équipes techniques, piloter le cycle de vie du modèle (MLOps), gérer les risques et s’assurer que la solution reste alignée avec les besoins métiers
- Accompagner le changement, former les utilisateurs, faciliter l’adoption et renforcer la confiance autour de l’IA
Pour un chef de projet IT, un développeur ou un architecte, cette évolution est naturelle. Vous avez déjà les bases : rigueur projet, culture technique, capacité à dialoguer avec les métiers. L’IA ajoute une nouvelle couche de complexité, mais ne supprime pas votre valeur. Elle la repositionne sur un rôle plus stratégique.
Booster sa carrière avec la formation certifiante Chef de projet IA de IMT-BS & Télécom SudParis
La formation certifiante proposée par l’Institut Mines-Télécom Business School et Télécom SudParis offre un cadre adapté aux professionnels de l’IT qui souhaitent franchir le cap vers le métier de chef de projet IA.
Elle vise un titre de niveau 7 RNCP “Manager de projet IA” et couvre le pilotage d’un projet IA de bout en bout, de l’analyse du besoin jusqu’au déploiement.
Le programme a été conçu pour répondre au besoin croissant des entreprises en profils capables de gérer des projets IA avec une double compétence, à la fois technique et managériale. Il repose sur une pédagogie orientée pratique, avec un projet fil rouge porté par chaque participant et un coaching personnalisé tout au long du parcours.
Concrètement, la formation s’articule autour de 4 grands blocs :
- Le cadrage du besoin
- La conception et le prototypage d’une solution IA
- Le déploiement et l’industrialisation
- Le management du projet dans sa dimension humaine, financière et organisationnelle.
Elle aborde des sujets devenus incontournables comme le machine learning, le deep learning, l’IA générative, la sécurité, les MLOps et l’accompagnement du changement.
Pensée pour les professionnels de l’IT, elle s’adresse notamment aux chefs de projet, managers techniques, architectes, intégrateurs ou ingénieurs en innovation digitale qui souhaitent évoluer vers des fonctions de pilotage IA.
L’IA redessine les trajectoires professionnelles dans l’IT. Ceux qui savent comprendre les enjeux, encadrer les projets et faire le lien entre technique et métier deviennent des acteurs clés de la transformation.
La formation certifiante RNCP niveau 7 « Chef de Projet IA » prépare à ce positionnement hybride, très recherché par les entreprises.
Vous êtes un professionnel de l’IT ? Vous aspirez à passer d’un rôle d’exécution à un rôle de pilotage de l’innovation ? Contactez-nous pour échanger sur votre projet de formation.
Intéressé.e par notre programme Chef de projet IA ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
Security by design : comment sécuriser vos projets sans bloquer la transformation et l’innovation ?
L’essentiel en 30 secondes :
- Le Security by Design intègre la sécurité dès la conception pour éviter les failles, retards et surcoûts en fin de projet.
- Sécurité et innovation peuvent avancer ensemble grâce à des contrôles intégrés et automatisés dans les cycles agiles.
- Les projets intégrant l’IA nécessitent une vigilance spécifique : données, biais, sécurité des modèles, traçabilité et conformité à l’IA Act.
- La Compliance by Design anticipe les exigences réglementaires, notamment celles du RGPD et de l’IA Act, dès les premières étapes du projet.
- Le RSSI et l’audit sont des partenaires du projet : leur implication en amont facilite les arbitrages et sécurise les différentes étapes de la transformation.
Les projets numériques s’accélèrent : livraisons resserrées, innovations IA et data à intégrer en urgence, pressions sur le ROI.
Dans le même temps, les réglementations comme le RGPD ou l’IA Act et la multiplication des risques numériques imposent des exigences de sécurité et de conformité toujours plus strictes.
Comment rester agile sans sacrifier ces enjeux de sécurité et de conformité ?
Le concept de Security by Design consiste à intégrer la sécurité dès la conception du projet, au rythme des sprints agiles, sans alourdir les délais ni freiner l’innovation. De la même manière, la Compliance by Design, désigne le fait d’intégrer les enjeux de conformité dès le démarrage du projet.
Dans cet article, découvrez comment, en tant que chef de projet, ces bonnes pratiques vous aident à concilier concrètement performance, innovation, sécurité et conformité.
Qu'est-ce que le Security by design pour un manager ?
Le Security by design, c’est intégrer la sécurité dès le coup d’envoi du projet, pas en fin de chaîne comme une contrainte de dernière minute. On conçoit le projet sécurisé dès le départ avec des accès protégés, un suivi des actions intégré naturellement et en pensant la conformité dans chaque fonctionnalité.
Pourquoi le Security by Design est essentiel pour un manager de projet ?
D’abord, intégrer la sécurité en amont évite les reworks coûteux. Un projet bloqué en production pour une faille de sécurité ou une non-conformité RGPD génère des semaines de retard avec des budgets qui explosent.
Ensuite, le Security by Design garantit votre time-to-market : la sécurité est validée au fur et à mesure, pas en bout de chaîne avec le risque de tout remettre en cause.
Enfin, cela protège le ROI. Vous réduisez les risques d’interruption de service client. De même, en intégrant la compliance, vous vous prémunissez contre les sanctions financières prévues par exemple par le RGPD. A cela, il faut ajouter qu’en évitant ces incidents, vous préservez la réputation de l’entreprise.
Les avantages du Security by Design par rapport à l’approche traditionnelle
L’approche traditionnelle (contrôles poussés en fin de projet) peut créer de mauvaises surprises :
- Anomalies majeures détectées trop tard
- Refontes en urgence
- Explosion des délais et des coûts
- Allongement du time to market
- Tensions avec le Comex
Le Security by design inverse la logique : on anticipe dès la phase de planification en intégrant la sécurité dans les objectifs du projet, par exemple :
- L’utilisateur final se connecte de manière sécurisée sans friction perceptible
- Les données collectées respectent le RGPD dès leur saisie.
L’architecture du projet intègre nativement la protection et le projet avance sans surprise avec une base solide prête à scaler.
Focus innovation : sécuriser les projets incluant l’IA
L’intelligence artificielle accélère l’innovation mais elle expose aussi à des risques spécifiques.
Un modèle mal entraîné peut générer des biais, nuisant à la réputation et exposant à des litiges sous l’IA Act. Des entrées malveillantes peuvent manipuler les réponses de l’IA. L’entraînement sur des données clients sensibles sans consentement explicite viole le RGPD. Enfin, les prédictions erronées (« hallucinations ») peuvent conduire à des décisions critiques en production.
Sécuriser l’IA par le design, c’est anticiper ces pièges dès la conception :
- Gouvernance des données dès le départ : traçabilité des ensembles de données utilisés, consentement explicite des clients, anonymisation avant entraînement
- Modèle sécurisé: suivi des dérives en production, marquage des sorties pour détecter les usages frauduleux, possibilité de réentraînement sécurisé
- Interfaces protégées: validation des demandes entrantes, suivi des interactions pour détecter les anomalies
- Conformité IA Act: évaluation des risques dès la phase de conception, registre des systèmes IA critiques
Prenons l’exemple d’un chatbot client. Dès le départ, on valide les types de questions acceptables, on entraîne le modèle sur des données anonymisées, on surveille les réponses pour détecter les biais, et on protège l’accès à l’API avec une authentification renforcée. Ainsi, le projet reste innovant, conforme et valorisant pour les clients.
Automatisation des contrôles dans les modèles agiles
Les contrôles de sécurité manuels sont l’ennemi de l’agilité. Quand chaque livraison attend un audit de plusieurs jours, les sprints s’étirent et l’innovation ralentit.
Automatiser la sécurité change radicalement la donne. L’idée est simple : intégrer les vérifications directement dans le flux de développement, de manière instantanée.
Chaque nouvelle fonctionnalité est automatiquement analysée. On recherche les vulnérabilités potentielles. On vérifie le respect des règles de conformité et on s’assure que l’architecture est sécurisée.
Si un problème critique est détecté, le déploiement est bloqué automatiquement jusqu’à résolution. Sinon, le projet avance normalement.
L’automatisation des contrôles présente 3 grands avantages :
- Détection précoce des failles: les failles sont identifiées dès leur écriture, pas en production
- Rythme préservé: les contrôles prennent quelques minutes, pas des jours
- Qualité constante: tous les développements respectent le même niveau de sécurité
En pratique, cela se traduit par une diminution des blocages et des temps d’interruption en phase de développement.
Collaborer avec le RSSI et l’audit
Le RSSI intervient dès le sprint initial pour définir les priorités sécurité du projet et valider l’architecture. L’audit interne apporte sa cartographie des risques et valide la conformité aux étapes clés (RGPD, IA Act).
En travaillant main dans la main avec ces deux fonctions, le rythme du projet gagne en fluidité :
- Sprint 0 : réunion sécurité pour poser les bases
- Revues de sprint : validation rapide des points sécurité
- Rétrospectives : retour d’expérience pour améliorer la sécurité du projet
En tant que chef de projet, vous adoptez une posture qui consiste à faire de la sécurité une caractéristique du produit plutôt qu’une contrainte imposée de l’extérieur. Le RSSI et l’audit deviennent vos partenaires et vous accompagnent sur ce sujet à travers leurs expériences et compétences respectives.
Le Security by design réconcilie agilité et sécurité. Il implique une conception protégée dès l’origine, des contrôles automatisés qui n’alourdissent pas les cycles, ainsi qu’une collaboration fluide avec les experts sécurité.
En adoptant ces pratiques, vous facilitez l’intégration de l’innovation dans le respect des réglementations. Vous contribuez aussi à tenir les délais et budgets prévus et à préserver le ROI du projet dont vous avez la charge.
Vous voulez apprendre à maîtriser les principes du Security by Design ?
Découvrez la formation « Maîtriser vos risques numériques » d’IMT-BS pour monter en compétence sur le sujet.
Intéressé.e par notre programme Maitriser vos risques numériques ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
Pourquoi intégrer les risques numériques dès la conception d’un projet de transformation ?
L’essentiel en 30 secondes :
- Anticiper les risques dès la conception permet de sécuriser la valeur et la réussite d’un projet de transformation numérique.
- L’humain est au cœur des risques : une adoption insuffisante peut entraîner perte de productivité, shadow IT et augmentation des risques cyber.
- Cloud, API et SaaS élargissent les surfaces d’attaque et renforcent les dépendances aux prestataires.
- La résilience se prépare en amont : PCA, PRA et scénarios de fonctionnement en mode dégradé doivent être adaptés aux activités critiques.
- La sécurité doit être intégrée au design du projet, avec une approche Security by Design, une implication des métiers et des tests réguliers.
La transformation numérique promet performance et agilité, mais elle expose aussi à des risques critiques : systèmes vulnérables, interruptions d’activité, résistance des équipes.
Si la sécurité est compromise, c’est tout le projet qui est remis en cause.
Comment assurer la continuité business sans rupture ? Pourquoi la gestion des risques après-coup condamne-t-elle vos projets à l’échec ou au surcoût ?
Pour le responsable de projets numériques, intégrer les risques dès la conception est la condition sine qua non pour sécuriser la valeur du projet et garantir son adoption.
La transformation numérique au-delà de la technologie : le facteur humain
L’adoption, talon d’Achille des projets numériques
La transformation numérique suscite des attentes immenses : gains de productivité, agilité renforcée, expérience client améliorée.
Pourtant, les chiffres sont sans appel. Selon McKinsey, 70% des projets de transformation échouent à atteindre leurs objectifs, dont 40% en raison d’une résistance humaine.
On investit massivement dans des technologies mais on néglige l’appropriation par les collaborateurs qui doivent les utiliser au quotidien.
Or, lorsque l’adoption patine, la valeur promise du projet s’amenuise. Les collaborateurs peuvent être tentés de :
- Se tourner vers des solutions de contournement (shadow IT)
- Ignorer les procédures de sécurité
- Adopter partiellement les nouveaux outils
La non-adoption par les collaborateurs se traduit souvent par une productivité en berne, un ROI qui s’effondre et des risques cyber accrus. Pour éviter ces écueils, le responsable de projet doit comprendre que la technologie n’est que la moitié de l’équation. L’autre moitié, c’est l’humain.
Les risques humains spécifiques à la transformation
La transformation numérique bouleverse les pratiques de travail. De nouveaux outils imposent souvent des workflows modifiés, des authentifications renforcées, …
Si ces changements ne sont pas intuitifs pour les utilisateurs, la perte de productivité peut perdurer. C’est le cas, par exemple, quand les équipes commerciales passent plus de temps à entrer ou chercher de l’information dans leur CRM qu’à vendre.
Pire encore, certains outils de suivi de performance ou de collaboration sont perçus comme intrusifs. Dans ce cas, le nouvel outil génère de la défiance et peut donner lieu à de mauvaises pratiques : données saisies à minima, utilisation d’outils personnels.
Enfin, la formation est souvent sous-dimensionnée. Les collaborateurs, mal outillés face aux nouveaux risques cyber (comme le phishing sophistiqué) deviennent la première faille de sécurité du projet.
Faciliter l’adoption grâce au Security by Design
Intégrer les risques humains dès la conception, dans une logique de Security by Design, change la donne.
Il ne s’agit pas d’ajouter des couches de sécurité contraignantes, mais de concevoir des processus simples et sécurisés. Une authentification fluide, des interfaces intuitives, des rappels contextuels de bonnes pratiques facilitent l’adoption tout en réduisant les risques.
La co-construction avec les métiers est déterminante. Organiser des ateliers en amont permet d’identifier les points de friction avant le déploiement. Les retours des utilisateurs guident des ajustements qui font toute la différence.
Enfin, prévoyez des parcours d’adoption sécurisés : formation progressive adaptée aux profils (direction, métiers, support), désignation de champions métiers dans chaque équipe, hotline dédiée les premiers mois.
Un projet qui anticipe l’humain dès la conception subit moins de résistances.
Les risques inhérents à l’ouverture (Cloud, API, SaaS)
L’ouverture multiplie les surfaces d’attaque
La transformation numérique repose sur l’ouverture : échanges d’API avec des partenaires, migration vers le cloud, adoption de solutions SaaS.
Si cette interconnectivité dope l’agilité et l’expérience client, elle multiplie les surfaces d’attaque.
Dans le cloud, une mauvaise configuration expose instantanément des téraoctets de données. Les API, nouvelles portes d’entrée, sont vulnérables aux injections ou à l’authentification défaillante.
Quant aux SaaS, leur adoption rapide par les équipes crée un shadow IT massif : outils non audités, contrats sans clauses cyber, données sensibles hors périmètre maîtrisé.
Les risques systémiques de l’interconnexion
L’interconnexion génère des risques systémiques :
- Un SaaS compromis devient une porte dérobée vers le SI interne.
- Les données qui sortent via des API échappent à la visibilité : qui accède à quoi, depuis où ?
- La dépendance à un prestataire unique (hébergeur, éditeur CRM, intégrateur) expose à l’effet domino : sa panne ou son incident cyber paralyse votre activité.
Intégrer la sécurité dans l’architecture projet
La réponse réside dans une architecture sécurisée par le design :
- Appliquez le principe zero trust dès la conception : aucune confiance accordée par défaut, chaque flux doit être authentifié et autorisé.
- Évaluez rigoureusement les prestataires : audits de sécurité, clauses contractuelles cyber (PCA partagé, notification incidents 24h), plans de reprise d’activité croisés.
- Déployez une observabilité totale: logging centralisé des API, monitoring sécurité en temps réel, alertes sur les anomalies de flux.
En anticipant ces risques dès l’amont, vous gardez le contrôle sur votre architecture et réduisez les risques d’incident.
Anticiper le mode dégradé pour garantir la résilience
La continuité business comme priorité absolue
Un projet de transformation numérique ne se mesure pas à sa brillance technologique, mais à sa capacité à permettre la continuité d’activité.
Les systèmes critiques (CRM, ERP, outils de production, plateformes de commande) ne peuvent pas s’arrêter. Une interruption, même de 48 heures, peut coûter des millions en chiffre d’affaires perdu, pénalités clients et surcharge opérationnelle.
Pour éviter ces incidents critiques, il faut anticiper les scénarios réalistes et leurs impacts :
- Incident chez un prestataire cloud
- Pic de charge mal anticipé
- Attaque cyber ciblée
- Turnover d’un « sachant » clé sur un SI legacy intégré au projet
Concevoir pour le mode dégradé dès l’amont
Anticiper le mode dégradé devient une dimension essentielle du projet, à intégrer dès la phase de conception.
Les plans de continuité d’activité (PCA) et de reprise d’activité (PRA) doivent être établis et dimensionnés à la criticité métier. Par exemple, la reprise du CRM après interruption sera plus prioritaire que la reprise d’un outil de reporting.
Anticiper le mode dégradé ne veut pas dire tout doubler ou tout surprotéger. Il s’agit plutôt d’identifier ce qui est vraiment vital pour le business et de prévoir, pour ces quelques briques, des solutions simples en cas de problème.
Concrètement, cela consiste à se poser très tôt, avec les métiers, des questions comme : « Si cet outil tombe en panne, au bout de combien de temps cela commence-t-il à impacter les clients ou le chiffre d’affaires ? » ou « De quoi avons-nous absolument besoin pour continuer à travailler quelques heures ou quelques jours ? ».
Ces échanges permettent de définir des scénarios de fonctionnement “en mode dégradé” (procédures manuelles temporaires, formulaires de secours, priorisation de certaines tâches) qui sont intégrés dans le projet dès sa conception. Le jour où un incident survient, l’organisation n’improvise pas : elle applique un plan prévu et testé, ce qui limite fortement l’impact sur l’activité.
L’audit comme partenaire de résilience
Dans une optique de résilience, l’audit interne devient un allié précieux. Sa cartographie des risques projet expose clairement les vulnérabilités : dépendances prestataires, absence de PRA, SI non documenté.
Les tests en conditions réelles valident la résilience : chaos engineering pour simuler les pannes prestataires, tests de bascule PRA sous contrainte.
Un projet qui pense mode dégradé dès l’amont ne redoute plus les incidents : il est conçu pour y survivre et protéger la valeur business.
Intégrer les risques numériques dès la conception n’est pas une option. C’est un moyen de garantir la valeur du projet.
Un projet de transformation réussi anticipe l’adoption humaine, sécurise les activités et la compliance et conçoit la résilience en amont.
Vous voulez mieux comprendre les risques numériques pour les intégrer dans vos projets ? Découvrez notre formation « Maîtriser vos risques numériques » finançable par le CPF.
Intéressé.e par notre programme Maitriser vos risques numériques ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
Maîtriser la cartographie des risques modernes
L’essentiel en 30 secondes :
- Les risques numériques se multiplient : cyberattaques, transformation des SI, dépendances technologiques, réglementations et enjeux ESG.
- La cartographie des risques doit évoluer : d’un exercice annuel et défensif vers un outil vivant pour anticiper, prioriser et éclairer les décisions.
- L’objectif est de renforcer la résilience : relier les risques aux activités critiques, aux PCA/PRA et à des plans de remédiation concrets.
- Le rôle de l’audit change : passer de « contrôleur » à partenaire des métiers, capable de co-construire des réponses adaptées.
- La clé : une culture proactive des risques, fondée sur la veille, les exercices de crise et une communication claire avec la direction.
Crises cyber, projets de transformation pas toujours maîtrisés, nouvelles obligations réglementaires, pression ESG, …
Les risques numériques placent désormais les organisations dans un état de tension quasi permanent. La question n’est plus de savoir si une crise surviendra, mais quand et avec quel niveau de préparation.
Dans ce contexte, la cartographie des risques ne peut plus être un exercice défensif, figé dans un rapport annuel. Elle doit devenir un outil vivant, qui éclaire les arbitrages entre performance, investissements et protection.
Tant que l’audit est perçu comme un « gendarme », les métiers se méfient, les recommandations restent théoriques et les risques numériques sont subis.
L’enjeu est donc de faire évoluer le rôle de responsable audit et contrôle interne vers une posture de facilitateur et d’architecte de résilience en s’appuyant sur une cartographie moderne des risques pour aider réellement l’entreprise à anticiper.
Comprendre les risques numériques pour mieux anticiper
Pour passer d’une logique défensive à une culture proactive, la première étape consiste à mieux comprendre les risques numériques et leurs impacts.
Panorama des principaux risques numériques
Les risques numériques qui concernent directement l’audit et le contrôle interne intègrent trois grandes familles.
- Les risques cyber : attaques par ransomware, exfiltration de données, indisponibilité prolongée des systèmes critiques, compromission de comptes à privilèges. Ils se traduisent notamment par des arrêts d’activité, des pertes d’exploitation et des coûts de remédiation élevés.
- Les risques liés aux projets de transformation : SI clés mal documentés, dépendance à quelques « sachants » proches de la retraite ou très sollicités, intégrations rapides de solutions cloud ou SaaS sans analyse de risques préalable. Les conséquences sont moins spectaculaires que pour une cyberattaque, mais tout aussi impactantes : difficultés à maintenir les systèmes, délais de correction qui explosent, dépendance forte à des prestataires externes.
- Les risques réglementaires et ESG : non-conformité au RGPD, projets IA déployés sans cadre clair, gouvernance des données insuffisante. Ici, l’enjeu est à la fois juridique et réputationnel, avec un impact direct sur l’image, la confiance des clients et la notation extra-financière.
En pratique, ces risques se combinent et se renforcent mutuellement. Par exemple, une attaque cyber mal gérée impacte le SI mais elle entache aussi la réputation de l’organisation. Fin 2025, un éditeur de logiciels médicaux a connu une importante fuite de données, suscitant la méfiance des médecins et l’intervention du Ministère de la Santé.
Les impacts financiers et immatériels des incidents numériques
Comprendre les risques, c’est aussi comprendre leurs impacts pour l’organisation.
Or, ces impacts ne sont pas seulement financiers ni circonscrits à l’IT. Certes, un incident numérique se traduit par des heures de prestation supplémentaire, du rachat de matériel, des frais de consultants, … Mais les frais ne s’arrêtent pas là.
Un incident significatif engendre aussi souvent :
- Des pertes d’exploitation liées à l’arrêt ou au ralentissement de l’activité
- Une mobilisation des équipes internes pendant plusieurs jours ou semaines
- Des retards de projets
- Des tensions avec les clients et partenaires
À cela s’ajoutent des coûts immatériels :
- Chute de confiance
- Exposition médiatique négative
- Démotivation des équipes
- Difficulté à attirer les nouveaux talents
Dans une logique d’audit, l’enjeu est de cartographier les risques et d’y associer un coût. En théorie, un dirigeant souhaite un SI toujours disponible. Mais, en réalité, on aura plutôt intérêt à investir massivement pour sécuriser les activités les plus critiques. En replaçant les risques numériques dans une équation coût/impact, le responsable audit aide la direction à arbitrer, à prioriser et, le cas échéant, à assumer certains risques de manière éclairée.
De la cartographie « gendarme » à la cartographie facilitatrice
Sortir de la cartographie figée et purement défensive
Dans beaucoup d’organisations, la cartographie des risques reste un exercice ponctuel, mené une fois par an pour la conformité. On rédige un rapport assez dense, mais pas toujours actionnable. Cette posture défensive (constater, alerter, documenter) influence peu les décisions quotidiennes.
La multiplication des risques et le fait que de nouveaux risques apparaissent continuellement rendent caduque cette posture. Une cartographie figée ne suit pas ce rythme et reste abstraite pour les métiers.
Passer à une culture proactive suppose un diagnostic d’exposition réel. Il faut relier les menaces aux activités critiques, systèmes, fournisseurs et personnes clés de l’entreprise. L’audit ne doit pas se contenter de décrire mais éclairer les vulnérabilités concrètes.
Construire une cartographie orientée métier et résilience
Pour devenir facilitatrice, la cartographie doit parler le langage des métiers. Cela commence par l’identification des activités critiques.
À partir de là, on remonte vers les dépendances numériques : applications, bases de données, interfaces, prestataires, mais aussi « sachants » clés dont le départ mettrait le système en difficulté.
Sur cette base, le responsable audit travaille avec la DSI et les métiers pour imaginer des scénarios crédibles : indisponibilité d’un outil de prise de commande, corruption de données, SI non documenté impossible à faire évoluer dans les délais, solution SaaS non conforme déployée trop vite, …
Ensuite, on évalue chaque scénario en impact (financier, opérationnel, réputationnel, réglementaire) et en vraisemblance.
La cartographie numérique devient alors le point d’entrée naturel des dispositifs de résilience existants ou à construire.
Elle permet de relier :
- Les risques identifiés aux plans de continuité d’activité (PCA) : comment l’organisation continue à fonctionner en mode dégradé si un système ou un prestataire fait défaut.
- Les risques les plus critiques aux plans de reprise d’activité (PRA) : comment on redémarre, dans quels délais, avec quelles priorités.
- Les scénarios de crise à une organisation dédiée : cellule de crise, chaîne d’escalade, modes de communication interne et externe, exercices périodiques.
Plans de remédiation et hiérarchisation : là où l’audit crée de la valeur
La cartographie ne sert plus seulement à prouver que l’on a identifié les risques, mais à préparer de manière concrète la continuité et la reprise d’activité lorsqu’un incident survient.
Une fois l’exposition clarifiée, la question devient : « que fait-on, dans quel ordre, à quel coût ? ». Le responsable audit structure des plans de remédiation priorisés.
Pour chaque action (sauvegardes, segmentation, documentation), il évalue le risque réduit, le coût et la faisabilité.
Logiquement, on commence par protéger le cœur du business.
Le responsable audit et contrôle interne assure un devoir d’alerte. Il explicite les options à la direction : investir, étaler, assumer certains risques résiduels. L’audit passe de « signaleur de problèmes » à facilitateur des arbitrages stratégiques.
Le rôle du responsable audit et contrôle interne : comment passer à une culture proactive ?
De « contrôleur » à partenaire des métiers
Passer d’une logique défensive à une culture proactive commence par un changement de posture.
Trop souvent, la direction audit et contrôle interne est perçue comme un « gendarme ». On estime qu’elle impose des référentiels, pointe des non-conformités, exige des actions immédiates.
Résultat : les métiers se braquent, refusent ou ralentissent les missions d’audit et les plans d’action restent lettre morte.
À l’opposé, la posture de facilitateur repose sur trois piliers :
- L’écoute active: comprendre les contraintes terrain (priorités business, budgets serrés, culture d’entreprise) avant de formuler des recommandations.
- La co-construction: plutôt que d’imposer des mesures standardisées, adapter les réponses à la maturité de l’organisation et négocier des solutions réalistes.
- La progressivité: faire évoluer la culture risque par étapes, sans chercher à « tordre » brutalement les pratiques existantes.
Sans l’adhésion des métiers et de la DSI, aucune cartographie, aussi poussée soit-elle, ne se traduira en actions concrètes. Avec cette nouvelle posture, l’audit devient un partenaire qui intègre la sécurité et la résilience dès la conception, sans bloquer l’agilité.
Appuyer la culture proactive sur des dispositifs concrets
Une culture proactive s’appuie sur des pratiques de pilotage bien ancrées en interne . La cartographie numérique évolue d’un exercice ponctuel vers un cycle continu :
- Veille structuréesur les menaces cyber, les réglementations (RGPD, IA Act) et les incidents sectoriels.
- Mises à jour régulières intégrées aux revues de projets de transformation, post-incidents ou changements d’organisation.
- Tests et exercices: simulations de crise, tests de bascule PCA/PRA, pour valider la résilience en conditions réelles, malgré leur coût et leur complexité.
- Tableaux de bord Comex: indicateurs lisibles (incidents majeurs, exposition résiduelle, coûts potentiels) plutôt que métriques techniques (taux CPU, nombre d’attaques).
L’essentiel est l’adaptation : une ETI n’appliquera pas mécaniquement un grand référentiel. L’audit guide vers des démarches pragmatiques, alignées sur les enjeux, l’appétence au risque et les contraintes opérationnelles, pour bâtir une résilience durable sans alourdir inutilement les processus.
Les compétences à renforcer pour le responsable audit et contrôle interne
Pour incarner ce rôle, le responsable audit doit monter en compétence sur trois axes opérationnels :
- Compréhension des risques numériques: dialoguer avec DSI/RSSI sans se noyer dans la technicité, relier cyber, data et projets à des enjeux business.
- Méthodologie de diagnostic: organiser la cartographie, poser les bonnes questions (dépendances, sachants, scénarios), intégrer PCA/PRA et plans de remédiation hiérarchisés.
- Communication et influence: construire des narratifs percutants pour le Comex (scénarios concrets, coûts/impacts, options d’arbitrage) et défendre ses alertes sans dramatiser.
Ces savoir-faire s’acquièrent par l’expérience (cas réels, ateliers collaboratifs, retours de crise) ou la formation. Ils transforment l’auditeur en architecte de résilience, capable d’aligner l’organisation sur une maîtrise proactive des risques numériques.
Passer d’une logique défensive à une culture proactive de maîtrise des risques numériques repose sur trois leviers :
- Comprendreles risques (cyber, transformation, conformité) et leurs coûts financiers et immatériels
- Transformer la cartographie en outil vivant : diagnostic d’exposition, lien avec PCA/PRA, plans de remédiation priorisés qui éclairent les arbitrages de la direction
- Adopter une posture de facilitateur: écouter les métiers, co-construire des réponses adaptées, animer une veille et des exercices concrets.
Le responsable audit et le contrôle interne devient alors un partenaire stratégique qui anticipe les crises et co-construit les solutions. Cette bascule exige des compétences spécifiques (diagnostic numérique, communication avec le Comex et les métier).
Vous voulez contribuer activement à rendre votre organisation résiliente face aux risques ? La formation « Maîtriser vos risques numériques » de IMT-BS vous accompagne vers cette nouvelle posture.
Intéressé.e par notre programme Maitriser vos risques numérique ?
Rendez-vous sur le lien suivant pour en savoir plus.
L’IA au-delà du prototype : comment réussir le passage à l’échelle grâce à la double compétence technique et managériale
L'essentiel en 30 secondes :
- Le véritable défi de l'IA ne réside plus dans le prototype, mais dans son déploiement à grande échelle au sein des organisations.
- La réussite des projets IA repose sur une double compétence : comprendre les aspects techniques tout en maîtrisant les enjeux métiers, organisationnels et managériaux.
- L'industrialisation de l'IA nécessite une gouvernance adaptée, une conduite du changement efficace et une collaboration étroite entre les équipes techniques et métiers.
- Les profils capables de faire le lien entre technologie et stratégie d'entreprise sont aujourd'hui les plus recherchés pour piloter des projets IA à fort impact.
L’IA a quitté la phase des promesses pour entrer dans celle des exigences. Après une première vague de POC, l’enjeu n’est plus de prouver qu’un modèle fonctionne mais de démontrer qu’il crée de la valeur dans la durée, au bon coût et à l’échelle de l’entreprise.
Or, c’est à ce stade que beaucoup de projets s’essoufflent. Le rapport MIT NANDA “State of AI in Business 2025” mentionne que 95% des projets pilotes de GenAI ne produisent pas d’impact mesurable . Une large majorité des projets reste coincée entre expérimentation, zones de flottement et absence de ROI clair.
Le prototype rassure mais il ne transforme pas encore l’organisation. Entre le test et la solution opérationnelle, il faut encore franchir des ruptures d’échelle : volume de données, exigences de sécurité, intégration au SI, supervision continue, adoption métier, pilotage des coûts, …
Le problème n’est donc pas seulement technique, mais aussi organisationnel. Un projet IA qui ne s’inscrit pas dans un cadre de gouvernance solide, un besoin métier clair et un modèle d’exploitation robuste a peu de chances de survivre au passage à l’échelle.
Dans ces conditions, comment transformer un prototype en un actif mesurable et durable ?
La réponse tient en un mot : orchestration. Et pour orchestrer efficacement un projet IA, il faut autant comprendre la technologie que savoir piloter son intégration, son changement et son ROI.
Les freins au passage à l’échelle
Un décalage entre les équipes techniques et les équipes métier
Le premier frein au passage à l’échelle est souvent humain et organisationnel : les équipes ne parlent pas le même langage.
D’un côté, les métiers cherchent une réponse concrète à un problème précis. De l’autre, les équipes techniques raisonnent en architecture, en données, en performance de modèle et en contraintes d’intégration.
Tant que ces deux visions restent cloisonnées, le projet avance dans le prototype mais bloque au moment de l’industrialisation. Les projets IA peuvent sembler séduisants sur le papier mais mal cadrés dans la réalité. Le besoin n’est pas toujours suffisamment formulé, les critères de succès restent flous et le périmètre du projet peut évoluer en cours de route.
Résultat : le prototype prouve une capacité, mais ne répond pas encore à une logique d’exploitation continue.
À ce stade, la question n’est plus seulement “est-ce que ça marche ?”, mais “est-ce que cela peut fonctionner durablement dans l’entreprise ?”.
Un manque de prise en compte du cycle de vie du projet
Un autre frein majeur tient à la complexité du cycle de vie de l’IA. Un modèle ne se contente pas d’être développé une fois pour toutes. Il doit être alimenté par des données de qualité, testé, validé, déployé, surveillé et réentraîné si nécessaire.
Sans cette logique d’automatisation et de supervision, les projets deviennent coûteux à maintenir et fragiles dans le temps. C’est ce qui explique pourquoi tant d’initiatives restent au stade du pilote.
À cela s’ajoutent les tensions classiques de toute transformation :
- Manque de gouvernance
- Dépendance à quelques experts
- Arbitrages budgétaires
- Exigences de sécurité
- Enjeux de conformité
- Difficultés d’adoption par les utilisateurs finaux
Une solution IA peut être techniquement convaincante et pourtant ne jamais être utilisée si elle ne s’intègre pas dans les usages réels et les processus métiers des équipes.
On voit bien que les freins ne sont pas forcément techniques. Ils relèvent plutôt d’un manque de continuité stratégique entre l’idée, la preuve de concept, le pilotage projet et l’appropriation métier. Tant que cette chaîne n’est pas maîtrisée, le passage à l’échelle reste un point de rupture.
La nécessaire hybridation des compétences pour une continuité entre stratégie et technique
L’industrialisation de l’IA n’est pas qu’une question d’excellence technique. Elle exige une hybridation des compétences. Les responsables de projet IA doivent comprendre les modèles, mais aussi piloter un projet, dialoguer avec les métiers, sécuriser le déploiement et accompagner le changement.
Une combinaison de compétences techniques et managériales
C’est cette combinaison de compétences qui permet de transformer un prototype intéressant en solution réellement exploitable et créatrice de valeur pour l’entreprise, ses utilisateurs, ses clients.
Du côté technique, les enjeux sont nombreux :
- Maîtriser le cycle de vie d’un système IA
- Savoir travailler avec les données
- Évaluer la faisabilité d’un prototype
- Penser l’architecture
- Intégrer la sécurité
- Anticiper les besoins de supervision
Le MLOps devient ici une compétence clé, parce qu’il permet d’automatiser l’alimentation, l’entraînement, le test et le déploiement des modèles. Sans cette base technique, le projet reste fragile et dépendant de quelques experts.
Mais la technique ne suffit pas. Un projet IA échoue souvent non pas parce que le modèle est mauvais, mais parce que l’organisation n’est pas prête à l’accueillir.
Il faut donc :
- Savoir exprimer le besoin
- Cadrer les attentes
- Construire une note d’opportunité
- Arbitrer les priorités
- Faire dialoguer les parties prenantes
Le chef de projet IA doit donc posséder toute une palette de compétences managériales pour relier une ambition business à une réalité opérationnelle.
L’hybridation consiste aussi à intégrer les dimensions humaines. Une solution IA ne produit de la valeur que si les équipes l’adoptent, comprennent son intérêt et lui font confiance. Cela suppose de communiquer de manière simple, d’accompagner les usages et de gérer les résistances au changement.
L’hybridation des compétences au cœur de la formation certifiante « Chef de Projet IA »
C’est cette hybridation des compétences que valorise la formation conjointe entre Télécom SudParis et IMT Business School.
La formation croise expertise technologique, architecture et MLOps d’un côté, et management, gouvernance et accompagnement du changement de l’autre.
Cette complémentarité reflète la réalité du marché : les entreprises ne cherchent plus seulement des techniciens ni seulement des gestionnaires, mais des profils capables de faire le pont entre les deux.
En pratique, l’hybridation des compétences devient la condition pour passer du prototype à l’échelle. Elle permet de sécuriser le projet, d’accélérer son adoption et de maximiser sa valeur business. Dans l’IA, le rôle clé n’est plus seulement de construire une solution, mais de la faire vivre, évoluer et s’inscrire durablement dans l’organisation.
MLOps : le chainon manquant entre prototype et industrialisation
Le MLOps est le chaînon manquant entre un prototype qui fonctionne et une IA réellement déployée, stable et exploitable dans le temps.
Tant qu’un modèle reste dans un environnement de test, il peut donner l’illusion d’un succès facile. Mais dès qu’il entre en production, la réalité devient différente : il faut gérer les données en continu, surveiller les performances, tracer les versions, maintenir la qualité et anticiper les dérives.
C’est là que l’industrialisation commence vraiment. Un projet IA ne s’arrête pas au moment où le modèle atteint un bon score sur un jeu de données. Il doit ensuite être intégré au système d’information, connecté aux bons flux, sécurisé, monitoré et parfois réentraîné. Sans cela, les résultats se dégradent vite, notamment lorsque les données évoluent ou que les usages métiers changent. Le modèle devient alors moins fiable, moins utile et plus coûteux à maintenir.
Le MLOps répond à ce défi par une logique d’automatisation du cycle de vie. Il permet de standardiser l’alimentation des données, les phases d’entraînement, les tests, les mises à jour et le déploiement continu. Cette approche réduit la dépendance à quelques experts, limite les erreurs manuelles et améliore la capacité de l’entreprise à faire évoluer ses solutions IA sans repartir de zéro à chaque fois.
L’industrialisation suppose aussi une vraie discipline de pilotage. Il faut définir des indicateurs de performance, suivre les écarts entre les attentes et les résultats réels, organiser les alertes et prévoir les actions correctrices. Autrement dit, une IA industrialisée n’est pas seulement une IA plus rapide à déployer ; c’est une IA plus visible, plus contrôlable et plus durable.
Les enjeux de sécurité, de confidentialité et de conformité renforcent encore ce besoin. Plus une solution IA prend de place dans les processus de l’entreprise, plus elle doit être robuste sur le plan technique et gouvernée sur le plan opérationnel. Le MLOps devient alors un levier de confiance autant qu’un levier de performance.
Le projet fil rouge pour aider les futurs chefs de projet IA à monter en maîtrise
La force de la formation « Chef de projet IA » tient à sa logique de formation-action. Chaque participant travaille sur un projet IA de son choix, du cadrage initial jusqu’au déploiement, avec un accompagnement personnalisé et du coaching tout au long du parcours.
Ce projet fil rouge contribue à ancrer les apprentissages dans une réalité professionnelle concrète et à confronter les participants aux vraies contraintes d’un projet IA.
C’est un point décisif pour franchir le cap du prototype. En menant un projet réel, le participant apprend à articuler tous les aspects d’un projet IA : compréhension du besoin métier, faisabilité technique, arbitrages, MLOps, sécurité, accompagnement du changement et pilotage de la valeur.
Il comprend aussi qu’un projet IA ne se limite pas au modèle, mais qu’il doit vivre dans l’organisation, avec ses données, ses équipes et ses usages. La soutenance finale devant un jury de professionnels vient valider cette montée en compétence et donne une dimension très opérationnelle à l’ensemble du parcours.
Le passage à l’échelle d’un projet IA s’accompagne souvent de frictions. Pour transformer un prototype en solution durable, le chef de projet doit adopter la bonne posture.
Les entreprises ont besoin de profils capables de comprendre les enjeux techniques mais aussi d’aligner les parties prenantes, de structurer le pilotage et de sécuriser l’adoption. C’est cette double compétence que met en avant le programme Chef de projet IA d’IMT Business School et Télécom SudParis.
Vous voulez apprendre à industrialiser vos projets IA et à passer du prototype à la production ? Découvrez notre formation « Chef de projet IA » certifiante RNCP niveau 7.
“
« La clé de la réussite des projets d’intelligence artificielle c’est d’amener une vraie plus value métier et d’être suffisament robustes et adaptables pour le faire dans la durée. Cela demande donc aux chefs de projet IA de bien comprendre les besoins et attentes des métiers mais aussi de maitriser tout le cycle de vie du projet IA en intégrant déploiement et maintenance continus (MLOps). »
Bruno Defude co-responsable du certificat chef de projet en Intelligence Artficielle
Intéressé.e par notre programme Chef de projet IA ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
Hybridation des compétences SI / Business : pourquoi les directeurs de projet doivent monter en expertise sur le risque numérique ?
En 2026, le directeur de projet numérique ne pilote plus seulement des projets technologiques « isolés ». Il joue un rôle clé dans la pérennité de la transformation et la continuité de l’activité. Ses pratiques, ses choix ont donc un réel impact business.
Face à la multiplication des menaces (risque cyber, intelligence artificielle, multiplicité des attaques, intrusions, vols de données), la maîtrise de la résilience numérique est devenue une compétence clé.
Comment assurer la continuité business dans un monde où tout peut s’arrêter en quelques heures ? Comment hybrider compétences SI/business pour devenir un leader résilient ?
Découvrez comment le directeur de projet numérique peut monter en compétences pour devenir le garant de la valeur projet.
Le Directeur Projets, garant de la résilience opérationnelle
De pilote projet à protecteur de la continuité business, le nouveau rôle du directeur de projet
En quelques années, le rôle du directeur de projet numérique a radicalement évolué.
Hier, il pilotait des technologies et livrait dans les délais. Aujourd’hui, il est devenu le garant de la pérennité de la transformation.
Pourquoi ce basculement ?
Parce que les interruptions d’activité (cyberattaques, pannes prestataires, non-conformité réglementaires) peuvent anéantir des mois de travail en quelques heures.
Prenons un exemple concret. Votre nouveau CRM, déployé avec succès auprès des équipes commerciales, subit une panne chez l’hébergeur cloud.
Les conséquences :
- Zéro commande traitée pendant 48 heures
- 2 millions d'euros de chiffre d'affaires perdu
- Des clients mécontents qui se tournent vers la concurrence.
Vous êtes le responsable du projet. Le Comex vous interpelle : « Pourquoi n’avions-nous pas prévu cela ? »
Aujourd’hui, une part importante des interruptions critiques des systèmes d’information viennent des prestataires externes ou du cloud. Vous devez adapter vos plans de continuité d’activité en conséquence. Le rôle du directeur de projet ne se limite plus à la livraison dans les délais. Il doit aussi garantir que le projet survit aux imprévus.
Des responsabilités élargies au-delà de la livraison technique
Cette nouvelle mission commence dès les premières heures du projet. Plutôt que d’attendre la mise en production pour penser à la sécurité, le Directeur Projet intègre la résilience dès la phase de planification en appliquant les principes du Security by Design et du Compliance by Design.
Il travaille en équipe avec le responsable audit et contrôle interne pour comprendre les risques potentiels du projet. En amont, il doit se poser des questions clés comme :
- Quels outils externes sont indispensables ?
- Quelles sont les personnes clés sans lesquelles le système s'arrête ?
- Quels sont les points faibles qui pourraient tout bloquer ?
Il échange aussi avec les métiers pour définir des objectifs concrets de reprise :
- "Si notre plateforme de commande tombe, combien de temps pouvons-nous nous permettre d'être à l'arrêt avant que les clients ne partent ?"
- "Quelle est la perte de données maximum que nous tolérons ?"
Ces discussions demandent une compréhension fine des priorités business et des conséquences opérationnelles.
Le Directeur Projet devient aussi le pilote des situations de crise liées au projet :
- Que faire si un prestataire annonce une panne majeure ?
- Comment organiser un fonctionnement d'urgence ?
- Comment tenir le Comex informé sans être en mode panique ?
Mesurer sa performance par la résilience
Puisque la résilience devient une compétence attendue chez un Directeur Projet, il est logique d’intégrer des indicateurs de résilience dans la mesure de sa performance.
Auparavant, on évaluait le directeur de projet sur sa capacité à livrer dans les délais et budgets impartis. Aujourd’hui, on l’évalue aussi sur la robustesse et la résilience, avec des KPIs comme :
- Le temps de reprise après incident majeur
- La solidité des plans de continuité : on teste les dispositifs via des simulations réalistes
- Le nombre d’interruptions prolongées
Ces KPI parlent directement au Comex car ils démontrent que votre projet résiste dans la durée tout en minimisant les pertes. Le directeur de projet qui maîtrise la résilience numérique donne à ses projets les meilleures chances de réussir dans la durée . Il gagne la confiance du Comex et se positionne à terme pour des responsabilités plus stratégiques.
Maîtriser les dispositifs de gestion de crise : PCA, PRA et mode dégradé
Plan de continuité d’activité et Plan de reprise d’activité
Face aux incidents numériques, deux approches complémentaires s’imposent :
- Le Plan de Continuité d'Activité (PCA) vise à maintenir l'essentiel de l'activité malgré la crise. On continue à fonctionner avec des moyens réduits.
- Le Plan de Reprise d'Activité (PRA) cherche à restaurer complètement les systèmes arrêtés pour revenir à la normale.
Prenons l’exemple d’une plateforme de commande client. Le PCA répond à la question : « Si elle tombe en panne demain matin, comment prenons-nous les commandes dans les prochaines heures ? » Le PRA, lui, répond à : « Comment remettons-nous la plateforme en ligne en moins de 4 heures, sans perte de données critiques ? »
Ces deux dispositifs se complètent parfaitement : le PCA limite les dégâts immédiats, le PRA assure la reprise durable.
Construire des PCA/PRA adaptés à votre projet
La clé d’un PCA ou d’un PRA efficace réside :
- Dans la cartographie des risques et le diagnostic d’exposition
- Dans la collaboration avec les métiers
En amont, cartographier les risques et leurs impacts permet de travailler autour de scénarios critiques. Ensuite, les échanges avec les métiers révèlent les priorités réelles. Par exemple, pour l’équipe commerciale, c’est la prise de commande. Donc, il faudra permettre en priorité la continuité de la prise de commande, alors que les modules de prospection seront moins prioritaires.
Le PCA identifie les processus vitaux et leurs solutions de secours (par exemple, formulaires Excel pour les commandes urgentes, reporting manuel, communication unifiée vers les clients impactés, …). Le PRA définit des objectifs réalistes de reprise.
En tant que directeur de projet, votre rôle consiste à aligner les besoins métiers avec les capacités techniques. Plus que l’expertise technique, il s’agit ici de bien comprendre les priorités business et de piloter les discussions avec la DSI.
Fonctionner en mode dégradé
Le mode dégradé est au cœur du PCA : comment continuer à avancer quand tout n’est pas à 100% ? L’objectif est simple : identifier les quelques processus absolument vitaux pour le business et prévoir leur fonctionnement minimal.
Concrètement, cela donne des procédures claires :
- Équipe dédiée qui prend les commandes par téléphone ou email pendant que la plateforme est à l’arrêt
- Tableau blanc partagé pour suivre les stocks critiques.
- Message client unique : "Nous traitons votre demande en urgence via nos équipes."
Ces solutions servent à limiter les dégâts. L’important est leur simplicité : tout le monde doit pouvoir les comprendre et les appliquer immédiatement, même sous stress.
Tester pour être prêt en cas d’incident
Un PCA/PRA non testé vous expose. Organisez régulièrement des simulations réalistes : panne simulée du prestataire cloud, absence du « sachant » clé, pic de charge, …
Ces exercices révèlent les failles et le débriefing permet de faire le point sur ce qu’on a appris et ce qu’il faut encore améliorer, que ce soit d’un point de vue technologique ou humain.
En cas d’incident majeur, la responsabilité du Directeur Projet auprès du Comex est engagée. Vous devez donc garantir que le projet livré inclut des PCA/PRA testés et opérationnels. Le jour J, l’improvisation se paie cher. En revanche, si vous exécutez un plan maîtrisé, vous pouvez circonscrire l’impact business à quelques heures plutôt qu’à plusieurs jours.
Hybrider ses compétences : parler à la fois technique, conformité et business
Pourquoi l'hybridation est-elle devenue indispensable en 2026 ?
Pour assumer sa nouvelle posture d’architecte de résilience, le Directeur Projet doit parler 3 langages :
- Le langage technique pour dialoguer avec la DSI
- La conformité et le management des risques pour rassurer l'audit
- Le business pour rassurer, accompagner et convaincre le Comex.
La double compétence SI/managériale n’a jamais été aussi indispensable. Elle fait du chef de projet l’interface stratégique capable d’aligner l’organisation autour de la résilience
Dans une gestion de projet, la DSI expose des contraintes techniques, les métiers traduisent leurs priorités et l’audit est intransigeant sur la conformité. La maîtrise des trois registres permet au chef de projet d’éviter les malentendus, de prendre et de défendre les bonnes solutions.
Chez IMT-BS, nous l’avons bien compris. L’hybridation des compétences techniques et managériales fait partie de l’ADN du groupe. Rappelons que IMT-BS est la business school du premier groupe d’écoles d’ingénieurs en France.
La formation executive « Maîtriser vos risques numériques » illustre notre obsession de la double compétence. Elle fait le pont entre expertise SI (architecture résiliente, PCA/PRA) et leadership managérial (alignement Comex, conduite du changement).
L’objectif du programme est de permettre aux directeurs de projet de parler le langage de tous, pour piloter sereinement les transformations complexes.
Comprendre les sujets techniques pour mieux arbitrer
Le rôle du chef de projet n’est pas purement technique. Ce n’est pas lui qui code ou configure des firewalls. Mais il doit parler le langage des techniciens et comprendre leurs enjeux et contraintes.
En tant que pilote du projet, vous devez notamment saisir les dépendances critiques de votre projet : quels prestataires externes sont indispensables ? Combien de temps pour activer un plan B ? Quelles personnes uniques font tourner le système ?
Vous devez aussi être capable de les traduire en impact business pour communiquer auprès du Comex.
Business : traduire le risque en valeur protégée
Le Comex ignore le jargon technique. Ce que la direction a besoin de comprendre, c’est l’impact business d’un incident et ce que vous avez prévu pour maintenir l’activité ou remédier à un scénario critique.
Sur la maîtrise des risques, pour parler le langage du Comex, associez un investissement sécurité et compliance à un niveau de CA protégé.
Cette traduction positionne le Directeur Projet comme conseiller stratégique. Lorsque vous demandez un budget sécurité ou compliance, vous le faites en démontrant sa rentabilité.
Grâce à l’hybridation des compétences Si et managériales, vous alignez les parties prenantes et livrez des projets résilients. Vous devenez un acteur clé de la transformation numérique de votre entreprise.
En 2026, le rôle de directeur de projet consiste à garantir des transformations résilientes. Il devient un rouage majeur à la croisée des experts techniques , de l’audit et du Comex. C’est lui qui aligne toutes les parties prenantes des projets de transformation.
Il doit donc parler le langage de chacun. Pour appréhender cette nouvelle posture, la double compétence SI/managériale, signature de IMT-BS, l’aide à se positionner comme leader stratégique.
Prêt.e à Franchir le cap et à vous transformer en architecte de transformations pérennes ?
Intéressé.e par notre programme court Maitriser vos risques numériques ?
Rendez-vous vite sur le lien suivant pour en savoir plus.
Culture du Risk Management : comment infuser la vigilance dans la gouvernance ?
A mesure que les environnements professionnels se digitalisent, les risques numériques deviennent un sujet stratégique.
Leur maîtrise conditionne la performance et la pérennité de l’entreprise. Pourtant, trop d’organisations cantonnent encore l’audit interne à un rôle de simple « contrôleur ».
Comment lever les résistances internes pour faire de la gestion des risques une valeur partagée, alignée sur la stratégie globale ?
Dans cet article, découvrez comment positionner l’audit comme partenaire de la direction générale et rassurer le top management par une gouvernance vigilante.
L’audit interne : partenaire stratégique de la direction
Donner aux dirigeant les bons indicateurs pour faciliter les arbitrages
En matière de management des risques, c’est le top management qui doit donner le ton et ériger le sujet en priorité stratégique.
Le management exécutif doit montrer l’exemple sur la prise en compte des risques numériques :
- Revues régulières au Comex
- Arbitrages clairs sur les investissements sécurité
- Indicateurs de risque intégrés aux tableaux de bord stratégiques
Pour assumer ce rôle, le COMEX a besoin de données intelligibles et concrètes sur le sujet. L’audit interne peut agir comme un facilitateur en dressant un tableau de bord synthétique des risques à destination des décideurs.
Il ne s’agit pas d’être exhaustif mais de mettre en lumière 5 à 7 KPI essentiels (exposition cyber résiduelle, incidents majeurs, PCA testés, coûts potentiels d’interruption) pour soutenir les arbitrages et la prise de décision. Les indicateurs doivent être stratégiquement choisis et orientés business, plutôt que des indicateurs techniques opaques pour les dirigeants.
Prenons un exemple concret. Le responsable audit et contrôle interne veut alerter la direction sur un SI critique non documenté, avec dépendance à un « sachant » unique. Il a tout intérêt à le traduire en enjeu business : risque de non-maintenabilité en cas de turnover, impact sur la continuité d’activité, coût de refonte estimatif. Le dirigeant pourra ainsi arbitrer en connaissance de cause.
Intégrer les risques dans la stratégie et les projets
Lorsque l’audit se fonde sur une cartographie des risques, il pousse à une gouvernance des risques transversale.
En effet, la cartographie part des usages métiers et des échanges avec les collaborateurs terrain. Sous l’impulsion d’une direction bien sensibilisée au sujet des risques, le management des risques fait l’objet de comités mêlant métiers, DSI, audit, juridique, alimentés par une cartographie numérique vivante.
Les risques s’intègrent dès la stratégie. La résilience est considérée comme un avantage concurrentiel, par exemple pour son impact sur la confiance des clients ou sur la notation ESG.
Côté projets, une gouvernance éclairée sur les risques pousse à adopter la Security & la Compliance by Design. L’audit intervient en amont des digitalisations (cloud, IA, CRM), en posture de conseil. Par exemple, au lieu de bloquer un projet pour non-conformité RGPD, il propose des ajustements.
Quels sont les freins à l’acculturation au risk management et comment les lever ?
Identifier les résistances culturelles
Les freins au développement d’une culture du management des risques sont multiples. Ils peuvent émaner de la direction comme des équipes métiers.
Le premier frein réside dans le court-termisme de la direction. Si le COMEX privilégie la performance immédiate (CA, cash-flow) à la robustesse, elle peut refuser des investissements dans la gestion des risques considérés comme des coûts dispensables.
Autre frein lié à la gouvernance : les spécialistes techniques noient le Comex sous des alertes non hiérarchisées, avec des tableaux de bord incompréhensibles.
Du côté des métiers, le rôle de la fonction audit a parfois mauvaise presse. On la voit comme un gendarme qui freine l’agilité. Il arrive que la DSI contourne les contrôles via le Shadow IT ou que des équipes projets zélées déploient des SaaS non audités.
Ces résistances créent un cercle vicieux : méfiance, non-application des recommandations et exposition accrue au risque.
Quelles stratégies pour lever ces freins ?
Pour lever ces freins, le responsable audit doit :
- Miser sur la pédagogie: traduire les risques en enjeux business (par exemple, « indisponibilité CRM = X k€/jour perdu »).
- Pratiquer l’écoute active: comprendre les contraintes opérationnelles (budgets, délais) avant de recommander
- Célébrer desquick wins : audits collaboratifs sur un projet pilote, sécurisation rapide d’un outil critique, résultats visibles
- Renforcer le tone at the top: rendre les dirigeants exemplaires sur le sujet en associant l’audit aux décisions stratégiques
L’audit passe ainsi de « gendarme » à coach. Cette nouvelle posture favorise une acculturation progressive où la vigilance devient un réflexe partagé.
Transformer les recommandations d’audit en leviers d’efficacité opérationnelle
De l’observation à l’action partagée
La limite de certains audits, c’est qu’ils pointent parfaitement les risques mais restent peu actionnables. S’ils sont trop denses ou trop « jargonneux », la direction peine à visualiser les priorités et à se projeter dans l’action.
L’audit doit compléter le constat par des recommandations priorisées et actionnables, qui sont le préalable à la co-construction de plans de remédiation. Idéalement, il intègre une matrice risque/coût/bénéfice de l’action, validée par les métiers.
Mesurer l’impact, ajuster et capitaliser
Une fois que les recommandations de l’audit sont validées et déployées dans l’organisation, le responsable audit et contrôle interne assure le suivi grâce à des indicateurs dédiés :
- Pourcentage de recommandations appliquées
- Réduction d’exposition
- Gains opérationnels quantifiés
Il peut capitaliser sur les retours d’expérience des équipes : crises évitées, ancrage de la culture Risk, … Chaque succès, chaque crise évitée renforce la culture mais aussi l’influence du responsable audit. Plus il peut prouver et quantifier l’impact de ses recommandations, plus il gagne l’écoute et l’estime de sa direction et des équipes métiers.
Avec la prolifération des risques, l’audit devrait être perçu comme un accélérateur stratégique plutôt que comme un frein aux projets. Pour cela, il doit porter des recommandations d’actions priorisées et démontrer leur impact business.
En infusant la vigilance dans la gouvernance (tone at the top, cartographie dynamique, co-construction), le responsable audit rassure la direction et contribue à aligner l’organisation sur une stratégie résiliente.
La formation « Maîtriser vos risques numériques » d’IMT-BS vous donne toutes les clés pour intégrer ces enjeux dans vos missions.
Intéressé.e par notre programme court Maitriser vos risques numériques ?
Rendez-vous vite sur le lien suivant pour en savoir plus.